Digitale veiligheid krijgt op de agenda van schoolbesturen steeds meer gewicht. Scholen werken dagelijks met grote hoeveelheden persoonsgegevens van leerlingen, ouders en medewerkers. Tegelijkertijd zijn ze steeds afhankelijker van digitale systemen, cloudomgevingen, online leermiddelen en AI-toepassingen.
Het Normenkader Informatiebeveiliging en Privacy voor het onderwijs, kortweg het Normenkader IBP, helpt schoolorganisaties om informatiebeveiliging en privacy structureel te organiseren. Het laat zien welke onderwerpen aandacht vragen, welke maatregelen daarbij passen en hoe een organisatie stap voor stap kan doorgroeien.
Dat wordt de komende jaren alleen maar belangrijker. Het ministerie van OCW verwacht dat schoolbesturen uiterlijk 1 januari 2027 inzicht hebben in hun huidige positie ten opzichte van het Normenkader IBP en dat er een plan van aanpak ligt om verder te groeien. Uiterlijk 1 januari 2030 moeten schoolbesturen op alle normen volwassenheidsniveau 3 bereiken.
Voor veel scholen betekent dit dat 2026 het jaar is waarin ze moeten overstappen van losse activiteiten naar een samenhangende en aantoonbare IBP-aanpak.
Wat is het Normenkader IBP voor het onderwijs?
Het Normenkader IBP is ontwikkeld voor het funderend onderwijs en biedt schoolbesturen een gemeenschappelijke basis om informatiebeveiliging en privacy te organiseren.
Het bestaat uit 69 normen voor informatiebeveiliging en 25 normen voor privacy. Bij elke norm staat welke maatregelen nodig zijn en hoe de organisatie zich verder kan ontwikkelen. Er zijn vijf volwassenheidsniveaus. Niveau 3 geldt binnen de sector als minimaal streefniveau, en organisaties die al verder zijn, kunnen doorgroeien naar niveau 4 of 5.
Het normenkader is dus meer dan een verzameling technische beveiligingsmaatregelen. Het gaat ook over bestuur en governance, beleid, risicomanagement, personeel, leveranciers, toegangsbeheer, continuïteit, incidentmanagement, privacy, DPIA’s en bewustwording. Daarmee raakt het vrijwel de hele schoolorganisatie.
Waarom moet je nu stappen zetten met het Normenkader IBP?
Wij merken in de praktijk dat vier jaar voor een schoolbestuur snel voorbijgaat wanneer er op tientallen normen nog stappen moeten worden gezet. 2030 lijkt misschien nog ver weg, maar de eerste belangrijke mijlpaal ligt al een stuk dichterbij.
Vóór 1 januari 2027 wordt van schoolbesturen verwacht dat ze hun huidige volwassenheidsniveau kennen en een plan hebben om naar niveau 3 toe te groeien. Dat vraagt om antwoorden op vragen als:
- Waar staan we nu ten opzichte van de normen?
- Welke maatregelen hebben we daadwerkelijk ingevoerd?
- Kunnen we dat ook aantonen?
- Waar liggen de grootste risico’s voor informatiebeveiliging en privacy?
- Welke onderwerpen pakken we als eerste op?
- Wie is verantwoordelijk voor welk onderdeel?
- Welke capaciteit en expertise hebben we daarvoor nodig?
- Hoe zorgen we ervoor dat maatregelen niet alleen op papier bestaan, maar ook in de dagelijkse praktijk worden toegepast?
Die laatste vraag verdient de meeste aandacht.
Begin met weten waar je staat
Een goede aanpak begint met inzicht. Een nulmeting of zelfevaluatie laat zien in hoeverre de schoolorganisatie al voldoet aan de onderdelen van het Normenkader IBP. Je ziet daarmee niet alleen wat goed geregeld is, maar vooral waar aanvullende maatregelen nodig zijn.
Kennisnet heeft hiervoor de Zelfevaluatie Normenkader IBP beschikbaar gesteld. Een schoolorganisatie kan ook kiezen voor een andere vorm van assessment. De zelfevaluatie is nadrukkelijk bedoeld als startpunt: op basis van de uitkomsten stel je een plan van aanpak of roadmap op.
Kijk daarbij kritisch naar de onderbouwing van het toegekende volwassenheidsniveau. Een bestaand beleidsdocument betekent nog niet automatisch dat een norm aantoonbaar op het gewenste niveau wordt uitgevoerd. De vraag die je steeds moet stellen, is:
Kunnen we laten zien dat wat we hebben afgesproken ook echt wordt uitgevoerd, gecontroleerd en verbeterd?
Van zelfevaluatie naar een IBP-roadmap
Een nulmeting is geen eindpunt, maar een vertrekpunt. Na de zelfevaluatie ligt er vaak een omvangrijk overzicht van onderwerpen die aandacht vragen. Als je alle verbeterpunten tegelijk oppakt, verliezen medewerkers snel het overzicht en worden prioriteiten onduidelijk.
Een IBP-roadmap brengt daar structuur in. Daarin leg je vast welke verbeteringen je uitvoert, welke prioriteit ze hebben, wie verantwoordelijk is, welke middelen nodig zijn en binnen welke termijn je resultaat wilt zien.
Het Groeipad bij het Normenkader IBP kan hierbij helpen. Het zet de activiteiten in een logische volgorde en houdt rekening met afhankelijkheden en met de mate waarin maatregelen risico’s verkleinen.
Een roadmap moet daarna een levend bestuurlijk instrument worden. Kennisnet adviseert om de voortgang periodiek te volgen, daarover aan het bestuur te rapporteren en de roadmap te koppelen aan de PDCA-cyclus. De evaluatie is dan weer input voor het volgende jaar. Zo ontstaat een cyclus van meten, prioriteren, uitvoeren, controleren en verbeteren.
Goed IBP-beleid begint bij duidelijke governance
Informatiebeveiliging en privacy worden nogal eens gezien als onderwerpen voor de ICT-afdeling, de Privacy Officer of de IBP-coördinator. Voor het Normenkader IBP is er een bredere benadering nodig.
Het schoolbestuur draagt de eindverantwoordelijkheid. Het moet dus duidelijk zijn hoe IBP is georganiseerd, welke rollen en verantwoordelijkheden zijn belegd en hoe hierover wordt gerapporteerd.
Ook schoolleiders en directeuren hebben een belangrijke positie. Zij staan dicht bij de dagelijkse praktijk en vertalen afspraken van de hele organisatie naar de uitvoering in scholen en teams. Daarnaast zijn onder meer ICT, HR, inkoop, communicatie, applicatiebeheer, functioneel beheer en onderwijsprofessionals bij de uitvoering betrokken.
Goede governance maakt duidelijk wie het beleid vaststelt, wie risico’s beoordeelt, wie maatregelen uitvoert, wie de voortgang bewaakt en wie onafhankelijk toezicht houdt.
Ook de positie van de Functionaris Gegevensbescherming (FG) verdient aandacht. De FG houdt vanuit een onafhankelijke positie toezicht op de naleving van de privacywetgeving. Uitvoering, advisering, besluitvorming en onafhankelijk toezicht moeten daarom zorgvuldig van elkaar gescheiden blijven.
Maak van IBP geen verzameling losse beleidsstukken
Bij veel organisaties is er in de loop der jaren al veel geregeld. Er zijn documenten over privacy, informatiebeveiliging, autorisaties, datalekken, cameratoezicht, thuiswerken, wachtwoorden, leveranciers en het gebruik van systemen.
De uitdaging zit vaak in de samenhang. Beleid staat verspreid over verschillende documenten, die elkaar soms overlappen, en verantwoordelijkheden zijn per document anders beschreven. Daardoor weten medewerkers niet altijd welke afspraken voor hen gelden.
Een volgende stap in volwassenheid vraagt daarom niet per se om meer documenten. Vaak is het belangrijker om eerst naar de structuur te kijken. Welke beleidsdocumenten hebben we? Hoe hangen ze samen? Wie is eigenaar? Wanneer worden ze geëvalueerd? En kunnen medewerkers de regels die voor hen relevant zijn makkelijk vinden en begrijpen?
Een helder privacybeleid en een samenhangend informatiebeveiligingsbeleid vormen vervolgens de basis voor procedures, protocollen en werkinstructies.
ICT-maatregelen alleen maken een school niet digitaal veilig
Bij digitale veiligheid denken veel organisaties meteen aan technische oplossingen. Er komt multifactorauthenticatie, rechten worden aangepast, er komt nieuwe monitoring, apparatuur wordt beter beheerd, back-ups worden verbeterd en er worden spamfilters en andere beveiligingsoplossingen aangeschaft. Die maatregelen zijn noodzakelijk.
Toch ontstaat een digitaal veilige schoolorganisatie pas wanneer techniek, organisatie én gedrag op elkaar aansluiten. Uiteindelijk zijn het medewerkers en leidinggevenden die elke dag beslissingen nemen. Mag ik deze leerlinggegevens per e-mail versturen? Kan ik dit document delen? Wat doe ik met een verdachte e-mail? Welke gegevens mag ik in een AI-tool invoeren? Mag deze collega toegang hebben tot dit dossier? Wat doe ik als ik per ongeluk persoonsgegevens naar de verkeerde ontvanger heb gestuurd? Mag ik deze app in mijn klas gebruiken?
Daarom besteedt het Normenkader IBP nadrukkelijk aandacht aan bewustwording. Deelproject 2.3 van het Groeipad gaat bijvoorbeeld helemaal over het creëren van bewustwording. Organisaties moeten daarbij doelen formuleren, een bewustwordingsprogramma ontwikkelen, activiteiten in de jaarplanning opnemen en medewerkers structureel betrekken bij digitaal veilig werken.
Beleid heeft pas waarde als mensen begrijpen wat het voor hun eigen werk betekent. Een protocol dat niemand kent, verkleint een risico nauwelijks. Een procedure die medewerkers niet begrijpen, wordt niet consequent toegepast. En een technisch systeem dat verkeerd wordt gebruikt, blijft kwetsbaar. Kennis, awareness en gedragsverandering horen daarom in elke IBP-roadmap thuis.
Leidinggevenden spelen een sleutelrol bij bewustwording
Een jaarlijkse e-learning Security, AI- en privacy awareness medewerkers is een waardevol onderdeel van bewustwording. De grootste impact ontstaat wanneer deze wordt aangevuld met terugkerende aandacht voor privacy en informatiebeveiliging gedurende het jaar.
Leidinggevenden beïnvloeden elke dag hoe medewerkers met regels en risico’s omgaan. Ze kunnen veilig gedrag stimuleren, privacy en informatiebeveiliging bespreekbaar maken en medewerkers helpen als die twijfelen. Maar als een leidinggevende zelf slordig omgaat met toegangsrechten, gevoelige informatie onbeveiligd deelt of beveiligingsregels vooral als lastig ervaart, wordt dat gedrag ook onderdeel van de organisatiecultuur.
Bestuurders, schoolleiders en directeuren hebben daarom een belangrijke voorbeeldfunctie. Het Groeipad koppelt bewustwording dan ook aan de betrokkenheid van het bestuur, schoolleiders, IBP’ers en ambassadeurs binnen de organisatie.
Het is verstandig om in een awarenessprogramma onderscheid te maken tussen doelgroepen. Een bestuurder heeft andere kennis nodig dan een docent. Een medewerker van de leerlingenadministratie loopt andere risico’s dan een conciërge of ICT-beheerder. En leerlingen/ studenten hebben weer een eigen aanpak nodig, die past bij hun leeftijd en leefwereld.
Vergeet ook leerlingen en studenten niet: awareness voor een belangrijke risicogroep
Bij awareness denken scholen meestal aan medewerkers. Leerlingen en studenten zijn echter minstens zo belangrijk. Ze zijn dagelijks online, werken met schoolaccounts en digitale leermiddelen en maken zelf keuzes over wat ze delen en met wie. Daarmee vormen ze een risicogroep, maar ook een groep die je kunt helpen om veilig gedrag aan te leren. De risico’s zijn herkenbaar. Leerlingen klikken op phishingberichten, delen wachtwoorden met vrienden, gebruiken hun schoolaccount voor privédoeleinden of voeren persoonsgegevens in een AI-tool in zonder te weten wat daarmee gebeurt. Ook verwerken ze zelf persoonsgegevens van anderen, bijvoorbeeld wanneer ze foto’s of berichten van medeleerlingen delen in een groepsapp. Zulke situaties kunnen leiden tot accountovername, datalekken, cyberpesten of reputatieschade, ook voor de school.
Een goed awarenessprogramma voor leerlingen/ studenten werkt anders dan een programma voor medewerkers:
- Op maat: de inhoud sluit aan bij leeftijd, niveau en leefwereld. Een basisschoolleerling heeft andere uitleg nodig dan een leerling in de bovenbouw van het voortgezet onderwijs.
- Herkenbaar: werk met situaties die leerlingen zelf meemaken, zoals een verdacht bericht, een vraag naar hun wachtwoord of een foto die ze willen doorsturen.
- Ingebed in het onderwijs: koppel het aan bestaande lessen en activiteiten, zoals mentorlessen, burgerschapsonderwijs of lessen digitale geletterdheid, in plaats van er een losse activiteit van te maken.
Risicomanagement helpt om prioriteiten te bepalen
Je kunt niet alle normen tegelijk oppakken. Daarom is risicomanagement zo belangrijk. Welke gegevens verwerkt de organisatie? Welke systemen zijn essentieel voor het onderwijs? Wat gebeurt er als een systeem een paar dagen niet beschikbaar is? Welke processen bevatten gevoelige persoonsgegevens? Waar is de organisatie sterk afhankelijk van leveranciers? En welke maatregelen ontbreken nog?
Door risico’s systematisch te beoordelen, kun je tijd, capaciteit en budget inzetten waar ze het meeste effect hebben. Daarbij hoort ook dat risico’s zichtbaar zijn voor het bestuur. IBP is immers niet alleen een operationeel onderwerp. Als een organisatie een belangrijk risico accepteert, moet duidelijk zijn wie daartoe bevoegd is en op basis van welke informatie dat besluit wordt genomen. Zo wordt risicomanagement een onderdeel van de bestuurlijke besluitvorming.
Privacy blijft een volwaardig onderdeel van het Normenkader IBP
De aandacht voor cyberveiligheid mag er niet toe leiden dat privacy naar de achtergrond verdwijnt. Scholen verwerken dagelijks veel persoonsgegevens, en in verschillende situaties ook gevoelige of bijzondere persoonsgegevens. Denk aan leerlingdossiers, ondersteuningsgegevens, gezondheidsgegevens, personeelsdossiers, camerabeelden, verzuimgegevens en gegevens die via digitale leermiddelen worden verwerkt.
Naast de normen voor informatiebeveiliging bevat het Normenkader daarom ook 25 privacynormen. Voor schoolorganisaties betekent dit onder meer aandacht voor verwerkingsregisters, grondslagen, bewaartermijnen, rechten van betrokkenen, datalekken, leveranciers, verwerkersovereenkomsten, privacy by design, privacy by default en Data Protection Impact Assessments (DPIA’s). Privacy moet bovendien al vroeg in de besluitvorming worden meegenomen.
Nieuwe applicatie of AI-tool? Beoordeel eerst de risico’s
In het onderwijs komt dit vaak voor: een team ziet mogelijkheden in een nieuwe applicatie, er wordt een proefaccount aangemaakt en de applicatie werkt prettig. Pas daarna belandt de vraag bij ICT of privacy: kunnen we deze tool eigenlijk wel gebruiken?
Een volwassen IBP-organisatie draait die volgorde om. Bij nieuwe systemen, applicaties, digitale leermiddelen en AI-toepassingen kijkt ze al tijdens de selectie en inrichting naar informatiebeveiliging en privacy. Welke persoonsgegevens worden verwerkt? Waar worden ze opgeslagen? Welke leverancier of subverwerkers zijn erbij betrokken? Welke beveiligingsmaatregelen gelden? Welke bewaartermijnen worden gehanteerd? Worden de gegevens ook voor andere doeleinden gebruikt? Is er een verwerkersovereenkomst nodig? Is een DPIA noodzakelijk? En welke standaardinstellingen worden er gebruikt?
Dat is de kern van privacy by design en privacy by default: de bescherming van persoonsgegevens maakt deel uit van ontwerp, selectie en inrichting, in plaats van dat je pas achteraf controleert.
DPIA’s en pre-DPIA’s structureel organiseren
Ook DPIA’s verdienen een vaste plek in de IBP-governance. Met een DPIA onderzoek je vooraf de privacyrisico’s van een verwerking en bepaal je welke maatregelen deze risico’s verkleinen. Met een pre-DPIA stel je vast of een volledige DPIA nodig is.
Het belangrijkste is dat dit geen incidentele activiteit blijft. De organisatie moet weten wanneer een beoordeling nodig is, wie die uitvoert, welke functionarissen erbij betrokken moeten worden, hoe maatregelen worden opgevolgd en wanneer een DPIA opnieuw moet worden beoordeeld. De aandacht verschuift daarmee van het uitvoeren van een DPIA naar het organiseren van DPIA-management. Dat is een belangrijk verschil voor organisaties die willen doorgroeien in volwassenheid.
Aantoonbaarheid wordt steeds belangrijker
Een organisatie kan veel hebben geregeld en toch moeite hebben om dat in een zelfevaluatie aan te tonen. Aantoonbaarheid is daarom een belangrijk onderdeel van de implementatie.
Stel dat je in de zelfevaluatie aangeeft dat je medewerkers structureel informeert over informatiebeveiliging en privacy. Dan moet je daar bewijs voor hebben, zoals een vastgesteld awarenessprogramma, een jaarplanning, gevolgde trainingen, rapportages, evaluaties, verslagen en vervolgactiviteiten.
Hetzelfde geldt voor autorisatiebeheer. Een procedure beschrijven is niet genoeg als je niet kunt aantonen dat autorisaties periodiek controleert en intrekt wanneer medewerkers uit dienst gaan. Bij elke maatregel hoort dus de vraag: hoe tonen we aan dat dit proces echt werkt?
Het Groeipad maakt de omvangrijke opgave behapbaar
Het Normenkader IBP omvat veel verschillende onderwerpen en kan daardoor in eerste instantie omvangrijk overkomen. Het Groeipad is bedoeld om de uitvoering overzichtelijker te maken. De normen worden via fases en deelprojecten in een logische volgorde aangepakt, waarbij rekening wordt gehouden met de onderlinge afhankelijkheid van activiteiten en met de bijdrage van maatregelen aan het verkleinen van risico’s. Zo voorkom je dat het Normenkader een afvinklijst wordt.
Van papieren werkelijkheid naar dagelijkse praktijk
Bij normenkaders bestaat vaak het risico dat organisaties vooral met documentatie bezig raken. Er komen beleidsstukken, procedures, formats, registers en spreadsheets, en daarmee kun je veel aantonen. Maar volwassenheid ontstaat pas als de afspraken onderdeel worden van de dagelijkse bedrijfsvoering.
Je herkent een goed ingerichte IBP-organisatie bijvoorbeeld aan het volgende:
- Privacy en security worden automatisch meegenomen bij inkoop.
- Nieuwe medewerkers krijgen op tijd de juiste instructies.
- Autorisaties worden ingetrokken wanneer iemand uit dienst gaat.
- Medewerkers weten hoe ze een datalek melden.
- Nieuwe applicaties worden vooraf beoordeeld.
- Bestuurders krijgen periodiek inzicht in de belangrijkste risico’s.
Met het Normenkader IBP werk je gericht aan een schoolorganisatie waarin leerlingen en medewerkers veilig en verantwoord digitaal kunnen leren en werken.
Wat kunnen schoolbesturen nu doen?
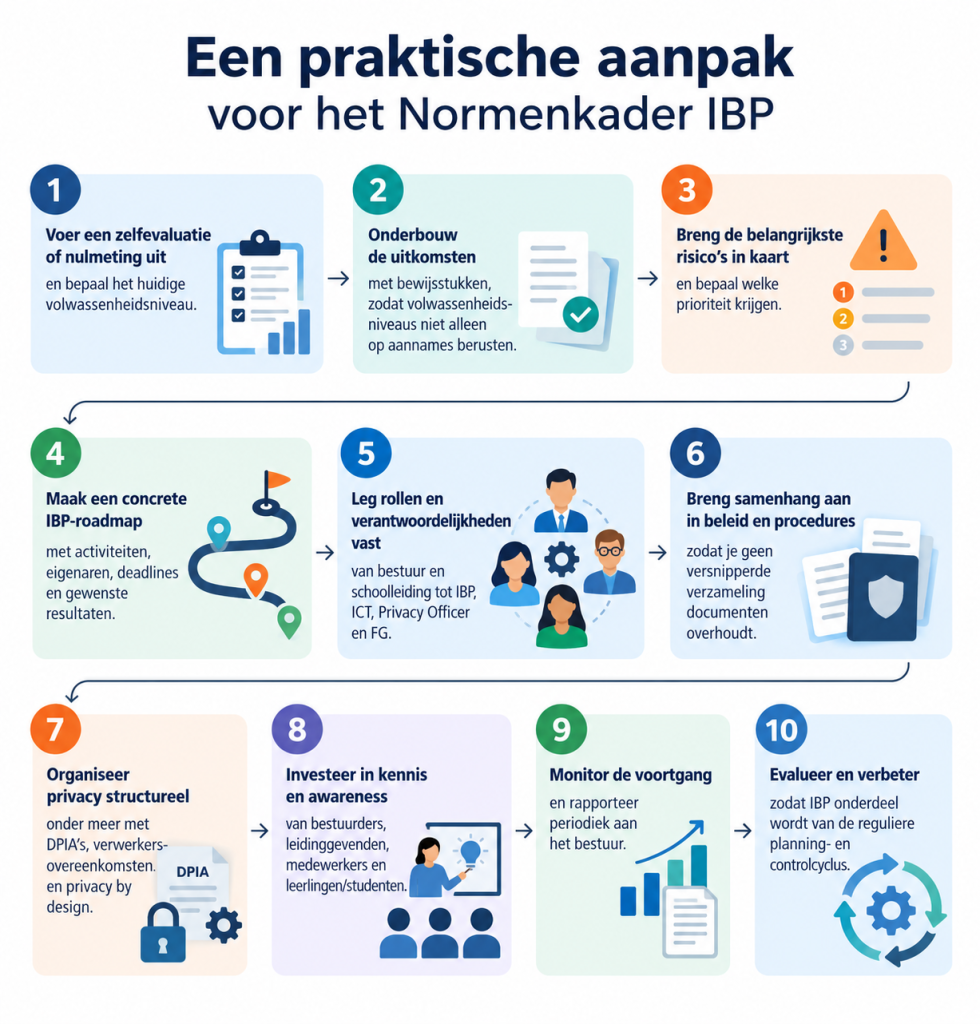
Schoolorganisaties hoeven niet te wachten tot 2030. De komende maanden zijn juist een goed moment om structuur aan te brengen. Een praktische aanpak bestaat uit de volgende stappen:
- Voer een zelfevaluatie of nulmeting uit en bepaal het huidige volwassenheidsniveau.
- Onderbouw de uitkomsten met bewijsstukken, zodat volwassenheidsniveaus niet alleen op aannames berusten.
- Breng de belangrijkste risico’s in kaart en bepaal welke prioriteit krijgen.
- Maak een concrete IBP-roadmap met activiteiten, eigenaren, deadlines en gewenste resultaten.
- Leg rollen en verantwoordelijkheden vast, van bestuur en schoolleiding tot IBP, ICT, Privacy Officer en FG.
- Breng samenhang aan in beleid en procedures, zodat je geen versnipperde verzameling documenten overhoudt.
- Organiseer privacy structureel, onder meer met DPIA’s, verwerkersovereenkomsten en privacy by design.
- Investeer in kennis en awareness van bestuurders, leidinggevenden, medewerkers en leerlingen/ studenten.
- Monitor de voortgang en rapporteer periodiek aan het bestuur.
- Evalueer en verbeter, zodat IBP onderdeel wordt van de reguliere planning- en controlcyclus.
Het Normenkader IBP vraagt om samenwerking
De implementatie van het Normenkader IBP kun je niet bij één medewerker neerleggen. ICT heeft kennis van systemen en technische beveiliging en privacyprofessionals beoordelen privacyrisico’s. De FG houdt onafhankelijk toezicht. HR speelt een rol bij medewerkers en bewustwording, en inkoop heeft invloed op afspraken met leveranciers. Schoolleiders en directeuren vertalen het organisatiebeleid naar hun teams, en het bestuur bepaalt de koers en stelt middelen beschikbaar.
De samenwerking tussen al deze rollen bepaalt voor een groot deel hoe ver de organisatie komt. Een volwassen IBP-organisatie is dus niet alleen technisch veilig. Verantwoordelijkheden zijn er duidelijk, risico’s worden besproken, medewerkers weten wat er van hen wordt verwacht en het bestuur heeft zicht op de voortgang.
Ondersteuning bij het Normenkader IBP
Een zelfevaluatie uitvoeren is één stap. De grootste uitdaging komt vaak daarna. Wat betekenen de uitkomsten precies? Welke onderdelen krijgen prioriteit? Welke maatregelen zijn realistisch? Welke documenten ontbreken? Hoe richt je governance in? En hoe zorg je ervoor dat medewerkers het beleid ook echt toepassen?
De Privacy Experts ondersteunt onderwijsorganisaties bij verschillende onderdelen van informatiebeveiliging en privacy. Denk aan ondersteuning door Privacy Officers en de inzet van een externe Functionaris Gegevensbescherming.
Awareness en trainingen voor medewerkers en leidinggevenden
Voor de menselijke kant van informatiebeveiliging en privacy biedt AVG-trainingen trainingen en awarenessprogramma’s voor onderwijsorganisaties. De inhoud kan worden afgestemd op verschillende doelgroepen, zoals medewerkers, leidinggevenden, ICT-medewerkers, privacyprofessionals en andere medewerkers met specifieke verantwoordelijkheden.
Onderwerpen als veilig werken, phishing, persoonsgegevens, datalekken, autorisaties, AI, het delen van informatie en privacy vertalen we naar herkenbare situaties uit de dagelijkse onderwijspraktijk. Dat is belangrijk, want informatiebeveiliging en privacy worden uiteindelijk elke dag door mensen uitgevoerd.
Een medewerker die een phishingbericht herkent, een leidinggevende die kritisch kijkt naar autorisaties en een bestuurder die de juiste vragen stelt over digitale risico’s dragen allemaal bij aan hetzelfde doel: een digitaal veilige en privacybewuste onderwijsorganisatie.
Normenkader IBP: 2026 is het moment om door te pakken
De aandacht verschuift de komende jaren van het kennen van het Normenkader IBP naar het aantoonbaar uitvoeren ervan. Voor schoolbesturen ligt er op korte termijn een duidelijke opdracht: inzicht krijgen in de huidige situatie en een realistisch plan maken voor verdere ontwikkeling richting volwassenheidsniveau 3. Techniek, beleid, governance, risicomanagement, privacy, deskundigheid en awareness zijn daarbij onlosmakelijk met elkaar verbonden.
Wie nu begint met een goede nulmeting, duidelijke prioriteiten, een meerjarige roadmap en structurele bewustwording, zorgt niet alleen voor een betere uitgangspositie ten opzichte van het Normenkader IBP. Zo’n organisatie bouwt vooral aan iets wat nog belangrijker is: een schoolomgeving waarin leerlingen en medewerkers veilig en verantwoord digitaal kunnen leren en werken.
Hulp nodig bij het Normenkader IBP?
Heb je ondersteuning nodig van een Functionaris Gegevensbescherming? De Privacy Experts ondersteunt onderwijsorganisaties bij de praktische implementatie van informatiebeveiliging en privacy.
Voor trainingen en structurele bewustwording helpt AVG-trainingen bestuurders, leidinggevenden, medewerkers en leerlingen/ studenten om IBP te vertalen naar hun dagelijkse werk. Zo werken beleid, techniek én menselijk gedrag samen aan een digitaal veilige onderwijsorganisatie.